

Italia
Hacker filorussi dietro al sabotaggio delle celle frigo ai supermercati: rivendicati gli attacchi
Due gruppi, Noname057(16) e Z-Pentest, avrebbero rivendicato le intrusioni ai sistemi di refrigerazione commerciale in diversi Paesi europei, Italia compresa

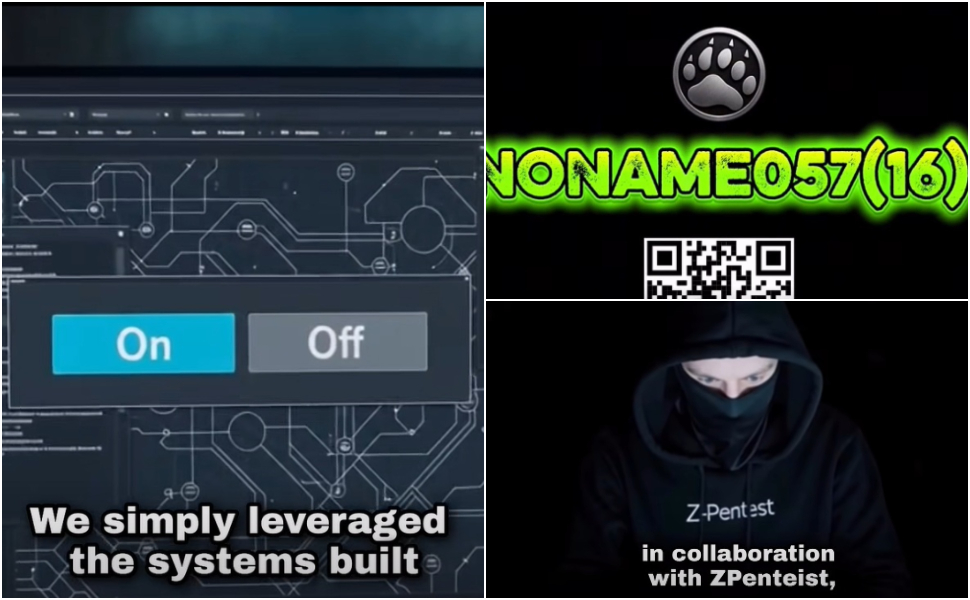
ROMA – Due gruppi di hacker filorussi, Noname057(16) e Z-Pentest, avrebbero rivendicato Gli attacchi informatici agli impianti di refrigerazione dei supermercati che hanno interessato diversi Paesi europei, compresa l’Italia. La rivendicazione sarebbe arrivata attraverso un video pubblicato sui social, come riportato dal Tg1 sul proprio profilo social.
Hacker filorussi: Noname057(16) e Z-Pentest
Nel mirino degli attacchi sarebbero finiti i sistemi di controllo degli impianti frigoriferi utilizzati nella grande distribuzione, con possibili conseguenze sulla conservazione degli alimenti. La vicenda ha richiamato l’attenzione delle istituzioni italiane, impegnate a monitorare l’evoluzione della minaccia e a verificare eventuali ripercussioni sulla filiera commerciale.
“Noi, NoName057(16), in collaborazione con Z-Pentest, stiamo sferrando un colpo durissimo a Danfoss e Pixel X Web Equipment. Per farlo non è stato nemmeno necessario un malware; abbiamo semplicemente sfruttato le funzioni integrate nei sistemi”.
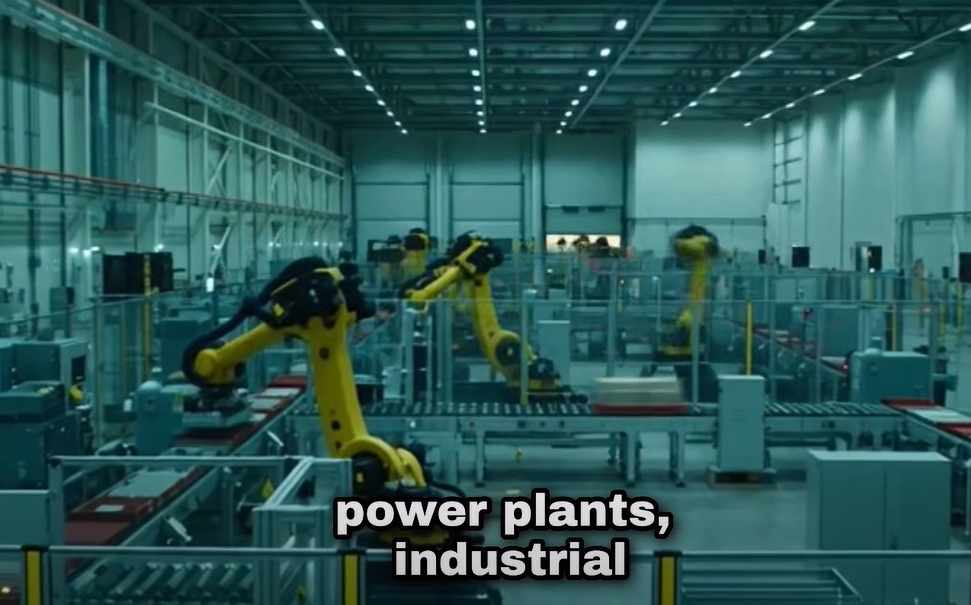
“Il nostro raggio d’azione si estende ai sistemi di approvvigionamento idrico, alle centrali elettriche, agli impianti industriali e ai siti di stoccaggio alimentare”.
“Incidenti simili – dichiarano gli hacker nel video – hanno già colpito centinaia di località in tutta Europa, eppure non hanno imparato dai propri errori. Ancora una volta, abbiamo dimostrato il vero costo della maturità digitale occidentale. Quindi tenete d’occhio le nostre azioni sulla scena globale”.
Il vertice a Palazzo Chigi: impatto limitato in Italia
Intanto ieri, proprio per fare il punto sulla situazione si è svolta una riunione a Palazzo Chigi alla presenza del sottosegretario alla Presidenza del Consiglio Alfredo Mantovano e del ministro dell’Agricoltura Francesco Lollobrigida. All’incontro hanno partecipato anche il direttore dell’Agenzia per la Cybersicurezza Nazionale (ACN) e i vertici delle Agenzie di intelligence.
Dai primi accertamenti è emerso che le conseguenze degli attacchi in Italia risultano, al momento, circoscritte a poche unità commerciali rispetto alle migliaia presenti sul territorio nazionale. Le verifiche hanno inoltre evidenziato che alcune strutture utilizzano ancora sistemi di sicurezza obsoleti, con interfacce direttamente accessibili da Internet e meccanismi di autenticazione insufficienti.
La maggior parte della catena distributiva, invece, dispone di protezioni aggiornate che hanno consentito di respingere i tentativi di intrusione. Un elemento importante riguarda la sicurezza alimentare: «Non è emerso alcun caso di rischio per la salute dei cittadini riconducibile a fenomeni di scongelamento».
L’ACN provvede inoltre a segnalare eventuali anomalie ai NAS dei Carabinieri, così da consentire verifiche e interventi tempestivi. L’Agenzia ha avviato anche un confronto con le associazioni di categoria e con i responsabili dei principali operatori del settore.
Quattro linee d’azione e nessun allarme per i cittadini
Il Governo ha annunciato che proseguirà il lavoro su quattro fronti: monitoraggio e analisi della minaccia informatica, dialogo costante con fornitori e distributori della filiera alimentare, individuazione e segnalazione tempestiva delle realtà più esposte e diffusione di indicazioni preventive per ridurre i rischi. Un’attività di sorveglianza, viene precisato, già avviata da diversi mesi e destinata a proseguire con il coinvolgimento di tutte le istituzioni competenti.
Il quadro delineato dopo il vertice è dunque improntato alla prudenza, senza tuttavia sottovalutare la portata degli attacchi e le vulnerabilità ancora presenti in alcuni sistemi industriali.


Rose, 38enne accoltellato nel corso di una lite: trasferito d’urgenza all’Annunziata

Cosenza Calcio, svolta sul nuovo progetto: stadio Marulla e ritorno del 1914. Carratelli “rilanciare il calcio in città”

Hacker filorussi dietro al sabotaggio delle celle frigo ai supermercati: rivendicati gli attacchi
Violenza sessuale di gruppo: scatta la sorveglianza speciale per 3 condannati dell’inchiesta “Masnada”

De Cicco attacca Caruso: «se oggi è sindaco, non è per merito suo» e cita le sue 4.861 preferenze

Raid vandalico: tagliati gli pneumatici di 2 auto, denunciato un uomo grazie alla videosorveglianza

Unisce 2 Gratta e Vinci con il nastro adesivo per incassare 10 milioni: 50enne cosentino a processo

Rende: Giuliana Sgrena all’UniCal, si rifiuta di essere intervistata davanti alla bandiera italiana

A Camigliatello Silano la 57ª Sagra del Fungo: sapori, musica e tradizione nel cuore della Sila | Programma

Caro carburante e trasporto, scattano presidi in tutta la Calabria. Tir fermi da San Lucido fino a Rende – FOTO

Tartufo bianco da record raccolto tra Roggiano Gravina e Altomonte: pesa quasi 400 grammi

Dagli agricoltori ai trasporti: in Calabria da domani 5 giorni di blocchi e presidi: distributori a secco e merci a rischio

Greco boccia Caruso: “non ha fatto il bene di Cosenza”. IDM si riorganizza

Una vita dedicata ai soccorsi in elicottero: Cosenza rende omaggio al dottor Pasquale Gagliardi

Nuovo blitz in vista di Halloween: sequestrati oltre 38mila prodotti non sicuri: maschere, costumi e accessori

Università della Calabria, Greco: “Ateneo più attrattivo, puntiamo su ricerca e innovazione”

Halloween: nuovo blitz della Guardia di Finanza, sequestrati 3.444 articoli e bigiotteria

Social